Quishing: la estafa con código QR que ya superó al phishing por email
29 de septiembre de 2026
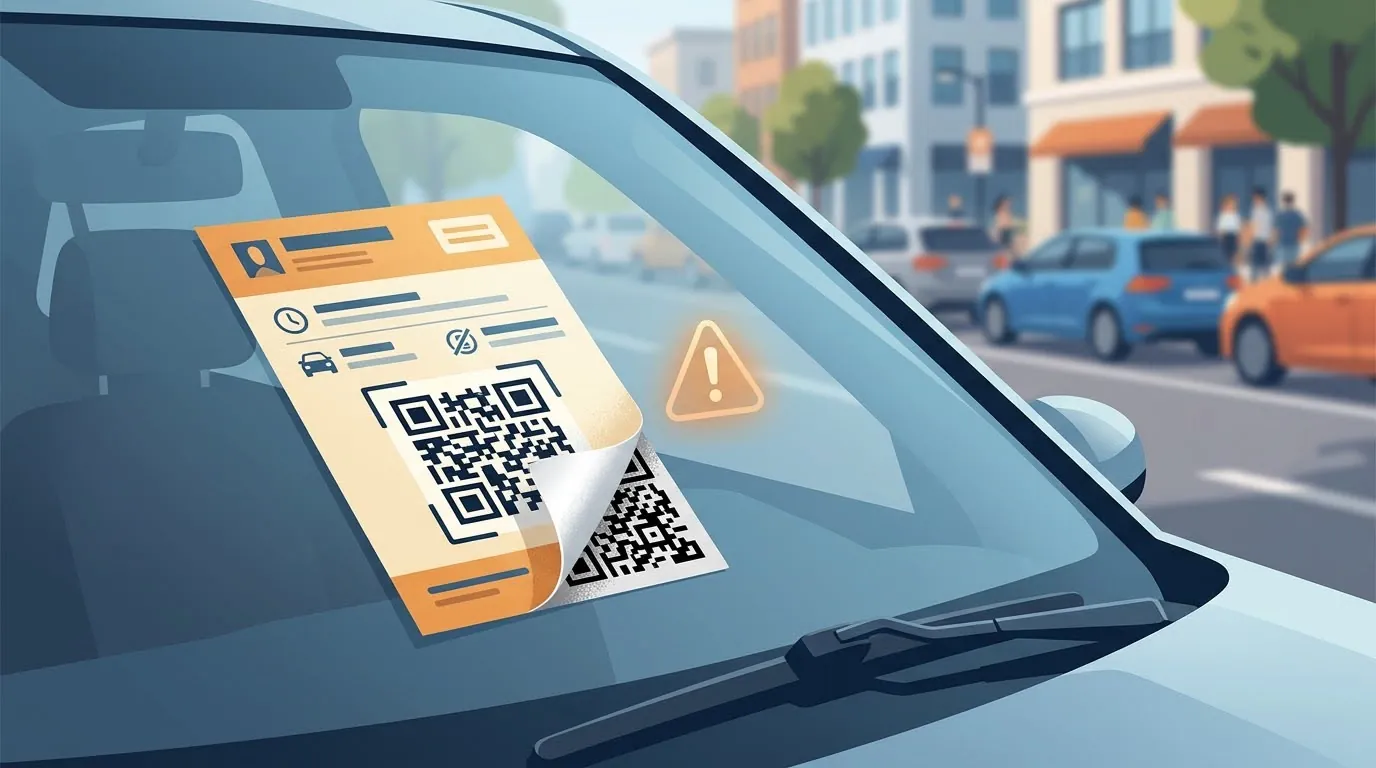
En los últimos meses, fiscalías especializadas en cibercrimen de Salta, Chubut y Rosario tuvieron que salir a advertir sobre el mismo fraude: carteles falsos de "multa de estacionamiento", pegados sobre el parabrisas de autos estacionados, que invitan a escanear un código QR para ver el supuesto detalle de la infracción. Al escanearlo, según explicó la fiscalía especializada de Salta en diálogo con Chequeado, el objetivo es acceder a datos personales guardados en el celular de la víctima. El municipio de Asunción, en Paraguay, tuvo que aclarar públicamente que nunca emite multas en formato de código QR. Es el mismo mecanismo, adaptado a la vía pública, que ya viene creciendo con fuerza a nivel global: el "quishing", o phishing por código QR.
Un crecimiento que superó ampliamente al phishing tradicional
Los números marcan una tendencia clara. Según datos recopilados por Keepnet, los ataques de phishing por QR se multiplicaron por cinco durante 2025, y solo en el primer trimestre de 2026 los incidentes de quishing treparon un 146%, con casi 18,7 millones de casos registrados durante marzo de ese trimestre. Puesto en perspectiva más larga, los ataques con código QR crecieron un 400% entre 2023 y 2025.El foco de estos ataques está bastante concentrado: el 68% apunta específicamente a usuarios de celulares, y cerca del 90% busca robar credenciales de acceso u otros datos sensibles, con blancos frecuentes como sistemas de correo corporativo, almacenamiento en la nube y herramientas de acceso remoto, según el mismo relevamiento. Para las empresas afectadas, el costo promedio reportado supera el millón de dólares por incidente, sumando el daño reputacional. Un dato de comportamiento explica buena parte del problema: el 73% de las personas escanea un código QR sin verificar antes hacia dónde apunta, según cifras citadas por Acronis.
Por qué el QR esquiva las defensas que sí frenan el phishing por email
La razón técnica de fondo explica por qué esta modalidad creció tan rápido justo ahora: los filtros de seguridad de email y los navegadores llevan años entrenados para detectar enlaces de texto sospechosos, dominios falsos o adjuntos maliciosos. Un código QR, en cambio, es una imagen. El link que contiene no es legible para la mayoría de los filtros automáticos hasta que alguien lo escanea con la cámara del celular, momento en el que ya salió del entorno protegido del email corporativo y pasó al navegador del dispositivo personal, generalmente con menos capas de seguridad activas. Es, en los hechos, una forma de mandar un enlace malicioso pasando por al lado de las defensas que ya existen para frenarlo.
El mismo mecanismo, adaptado al mundo físico
Lo que hace particular al quishing frente a otras formas de phishing es que no depende exclusivamente del email o el WhatsApp: aparece en el mundo físico, donde la confianza suele ser todavía más automática. En restaurantes de zonas turísticas de alta rotación, donde el personal no conoce a los clientes habituales, ya se detectaron adhesivos con códigos QR falsos pegados encima del código real que lleva al menú, según reporta El Cronista. En vez del menú, la víctima llega a una web que imita la identidad visual del local o una pasarela de pago, donde termina entregando datos de tarjeta o descargando malware sin darse cuenta. El caso de los estacionamientos es prácticamente idéntico: la Comisión Federal de Comercio de Estados Unidos (FTC) ya advirtió sobre delincuentes que pegan sus propias etiquetas con QR falsos directamente encima de los códigos oficiales en parquímetros.
Señales para detectar un QR adulterado
Antes de escanear cualquier código QR en un espacio público, hay señales físicas y de comportamiento que ayudan a detectar una manipulación:
Mirar si el QR está superpuesto o pegado sobre otro. Un adhesivo con bordes levantados, mal alineado, con un color o textura distinta al resto del cartel o del parquímetro es la señal más común de manipulación.
Desconfiar de cualquier "multa" o cobro que solo pueda verse escaneando un QR. Los organismos oficiales de tránsito, en general, no notifican infracciones exclusivamente por ese medio.
Revisar la vista previa del enlace antes de abrirlo. La app de cámara de la mayoría de los celulares actuales muestra la URL de destino antes de abrir el navegador; si el dominio no coincide con el sitio esperado, no continuar.
No ingresar datos de tarjeta o contraseñas en una página a la que se llegó escaneando un QR de la vía pública, salvo que se pueda verificar de forma independiente que el comercio u organismo es real.
Preferir, cuando existe la opción, escribir la dirección web de forma manual en vez de escanear, especialmente para pagos o trámites sensibles.
En resumen
El quishing no es una variante menor del phishing tradicional: creció 146% solo en el primer trimestre de 2026 y ya se multiplicó por cinco durante todo 2025, en buena parte porque esquiva los filtros de seguridad que sí funcionan contra los enlaces de texto. En Argentina, la variante de las falsas multas de estacionamiento ya generó alertas oficiales en varias provincias, y el caso de los restaurantes con QR adulterado muestra que el punto débil no es solo digital: es la confianza automática que todavía le tenemos a un código pegado en la vía pública. La defensa más simple sigue siendo la más efectiva: mirar antes de escanear, y verificar el destino antes de escribir cualquier dato.