Filtración de datos personales de argentinos: qué se sabe y qué no
10 de enero de 2026
Contexto
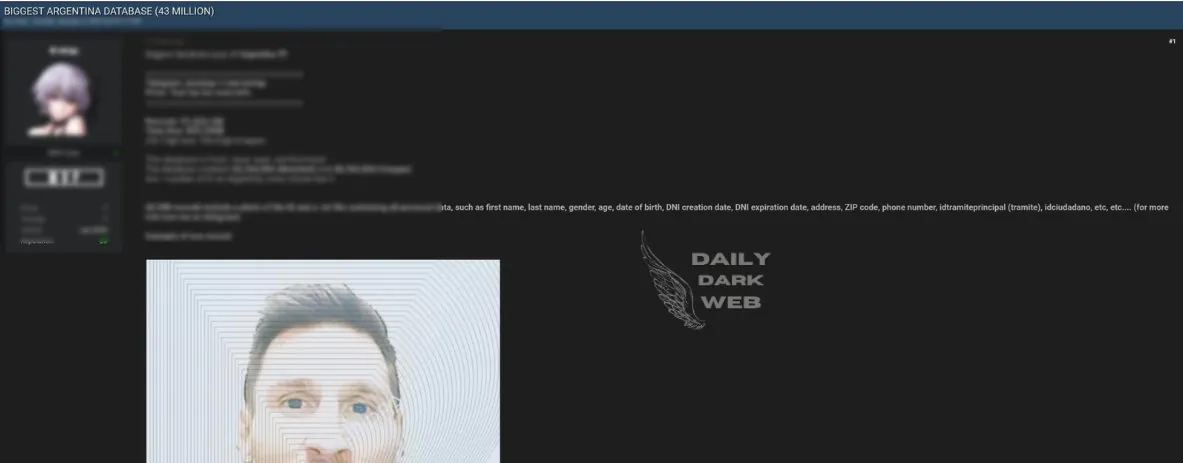
Durante la segunda quincena de diciembre de 2025 comenzaron a circular en medios argentinos distintas notas sobre una presunta filtración masiva de datos personales de ciudadanos argentinos en foros de la dark web.La información original provino de un sitio especializado en monitoreo de mercados clandestinos, y luego fue replicada por medios de alcance nacional. A partir de esa difusión, el tema tomó relevancia pública y generó preocupación por el posible alcance de los datos expuestos.Al momento de publicación de este artículo (10 de enero de 2026), el episodio continúa bajo investigación y no cuenta con una confirmación oficial definitiva sobre su magnitud ni su origen exacto.
Qué se informó públicamente
Según lo publicado por distintos medios en diciembre de 2025:
Se habría detectado la oferta de grandes volúmenes de información personal atribuida a ciudadanos argentinos.
El volumen total mencionado superaría 1 terabyte de datos.
Los registros incluirían combinaciones de:
nombre y apellido
DNI
domicilios
teléfonos
correos electrónicos
información laboral y previsional
Parte del material se presentaba como proveniente de múltiples fuentes, tanto públicas como privadas. Sin embargo, estas afirmaciones surgen del análisis del contenido ofrecido en la dark web, no de confirmaciones oficiales de los organismos mencionados.
Sobre el origen de los datos
En la cobertura periodística se mencionaron datos que podrían coincidir con información administrada por organismos como:
dependencias fiscales,
sistemas previsionales,
registros de automotores,
bases comerciales de contacto y marketing.
Es importante subrayar un punto clave: ningún organismo estatal confirmó públicamente haber sufrido una intrusión directa en sus sistemas.La sola presencia de datos similares a los que gestionan estas entidades no prueba por sí misma un acceso reciente ni una brecha directa. En muchos casos, este tipo de información puede circular durante años, ser revendida, combinada o reutilizada a partir de filtraciones previas.
Investigación oficial en curso
Ante la repercusión pública, la Agencia de Acceso a la Información Pública (AAIP) informó que inició una investigación de oficio, en su rol de autoridad de aplicación de la Ley 25.326 de Protección de Datos Personales.En su comunicación oficial, la AAIP indicó que:
no había recibido, hasta ese momento, notificaciones formales de incidentes de seguridad por parte de los organismos mencionados,
el análisis se encontraba en curso.
Esto sitúa al caso en una etapa preliminar, sin conclusiones públicas definitivas.
Una lectura personal
Más allá de lo que determine la investigación oficial, este episodio vuelve a dejar en evidencia un problema que va mucho más allá de un posible hackeo puntual.El verdadero riesgo no está solo en la intrusión técnica, sino en la acumulación histórica de datos personales, su reutilización indefinida y la facilidad con la que distintas bases pueden cruzarse para reconstruir perfiles completos de personas.Incluso si parte de la información denunciada proviene de filtraciones antiguas o de bases comercializadas durante años, el impacto es el mismo: los datos siguen circulando, siguen siendo explotables y siguen representando un riesgo real para los ciudadanos.La falta de confirmación inmediata no debería interpretarse como tranquilidad, sino como una señal de lo complejo que resulta auditar, rastrear y comunicar incidentes de este tipo en estructuras grandes y fragmentadas.
Qué riesgos existen cuando los datos circulan
Cuando información personal termina en circuitos ilegales, los efectos no suelen ser inmediatos ni visibles, pero sí persistentes:
suplantación de identidad,
estafas personalizadas con datos reales,
intentos de fraude crediticio,
campañas de phishing mucho más creíbles,
exposición prolongada de información sensible.
No se trata de escenarios teóricos, sino de prácticas documentadas a nivel global.
Algunas recomendaciones razonables
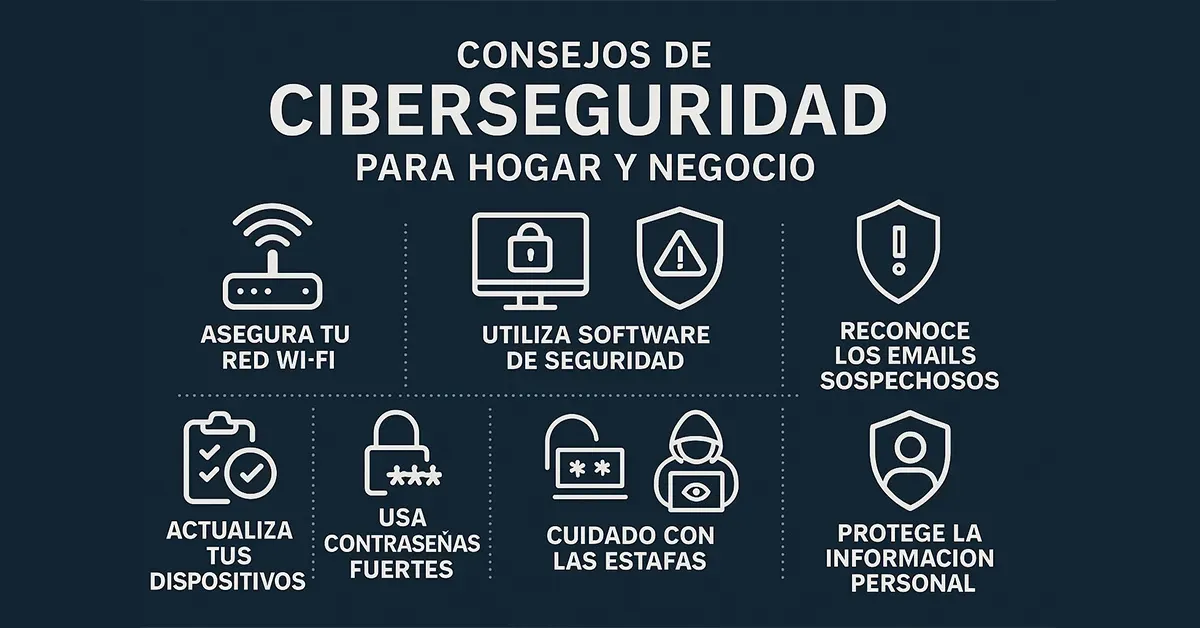
Sin caer en alarmismo, hay medidas simples que ayudan a reducir riesgos:
Desconfiar de mensajes o llamados que utilizan datos personales correctos como forma de generar confianza.
No compartir claves, códigos ni enlaces recibidos por correo, SMS o mensajería.
Revisar con mayor frecuencia movimientos bancarios y crediticios.
Evitar reutilizar contraseñas entre servicios.
Activar autenticación de dos factores siempre que esté disponible.
Estas prácticas no eliminan el problema de fondo, pero sí reducen la superficie de ataque individual.
Una reflexión final
La denuncia conocida en diciembre de 2025, independientemente de su alcance final, debería servir como recordatorio de algo básico: los datos personales no son un recurso infinito ni inocuo.Su protección no depende solo de tecnología, sino también de decisiones políticas, controles efectivos y una cultura que entienda que la información sensible tiene un valor real y consecuencias reales cuando se maneja mal.Informar con cuidado, evitar conclusiones apresuradas y exigir explicaciones claras es parte del proceso.
La seguridad de los datos no es solo un tema técnico: es una cuestión de derechos.